Cybersécurité PME — défense claire, résultat vérifiable

Vos données ne sont pas négociables.

Les attaques informatiques coûtent cher aux petits commerces : perte de données, paralysie opérationnelle, dégâts à la réputation. NEXUS AGENCE vous aide à identifier les failles, durcir vos défenses et former votre équipe pour que tout le monde comprenne les risques réels, sans jargon.

Audit de 4 à 6 semaines · rapport détaillé · plan d'action prioritaire · suivi compris

Audit completAnalyse des points d'entrée, des mots de passe, des sauvegardes, des accès et des journaux.
Rapport clairRésumé exécutif en français simple, pas de jargon technique inutile.
Plan d'actionÉtapes prioritaires, coûts estimés et délais réalistes pour chaque correction.
Formation équipeAtelier d'une demi-journée : hameçonnage, mots de passe, sauvegardes et bonnes pratiques.
Suivi 6 moisVérifications périodiques que les corrections ont bien été mises en place.
Confidentialité 100 %Données couvertes par le secret professionnel, aucun partage avec des tiers.

Trois niveaux d'intervention

Chaque PME a un besoin différent.

Vous pouvez commencer petit (audit rapide) et évoluer vers une protection plus robuste. L'important est d'identifier vos risques réels et de mettre en place ce qui compte vraiment pour votre métier.

Audit rapide

Pour une PME qui veut une première vue d'ensemble sans engagement à long terme.

  • Visite sur place 4 à 6 h.
  • Questionnaire d'équipe 30 min.
  • Rapport sommaire avec un top 5 des recommandations.
  • Réponses aux questions après remise du rapport.

À partir de 800 $

Réserver l'audit rapide — 800 $

Paiement unique. Taxes incluses. Un reçu vous est envoyé immédiatement.

Audit complet

Pour une PME qui veut comprendre tous ses risques et obtenir un vrai plan d'action.

  • Deux visites : diagnostic et restitution, de 6 à 8 h chacune.
  • Vérification des sauvegardes et des restaurations.
  • Test des mesures de sécurité en place.
  • Rapport complet avec priorisations et budgets.
  • Formation équipe d'une demi-journée.

À partir de 2 000 $

Réserver l'audit complet — 2 000 $

Paiement unique. Taxes incluses. Un reçu vous est envoyé immédiatement.

Suivi continu

Pour une PME qui veut une vigilance régulière et des corrections guidées.

  • Audit complet + audit rapide tous les 3 mois.
  • Suivi des corrections (liste de vérification partagée).
  • Alerte si détection d'anomalie (journaux, accès).
  • Mise à jour du plan d'action trimestriel.
  • Refonte annuelle guidée des mots de passe.

À partir de 400 $ / mois

S'abonner — 400 $/mois

Sans engagement, résiliable en tout temps. Taxes incluses.

Questions fréquentes

Ce que les PME demandent souvent.

Combien de temps prend un audit ?

Un audit rapide : 4 à 6 heures sur place, rapport en 1 semaine. Un audit complet : 2 visites de 6 à 8 heures chacune, rapport détaillé en 2 semaines. Le suivi continu, c'est quelques heures par trimestre.

Combien ça coûte vraiment ?

Un audit rapide commence à 800 $. Un audit complet entre 2 000 $ et 3 500 $ selon la taille. Le suivi continu varie de 400 $ à 500 $ par mois. Ces prix incluent le rapport, la restitution et les conseils d'application.

Que faites-vous avec mes données ?

Rien. Vos données restent chez vous. Le rapport d'audit est couvert par le secret professionnel. NEXUS AGENCE ne les partage avec personne, n'envoie pas de copie aux éditeurs ou aux assurances, et les supprime après deux ans.

Doit-on fermer le commerce pendant l'audit ?

Non. L'audit se fait pendant les heures normales. On cherche justement à comprendre comment ça marche en vrai. L'équipe continue ses tâches, on observe et on pose des questions.

Qui doit être présent ?

Au minimum, le responsable TI (ou la personne qui gère les ordinateurs), un gestionnaire et quelques membres de l'équipe. Pas besoin que tout le monde soit là, juste assez pour qu'on comprenne les pratiques réelles.

Et après l'audit ?

Vous recevez un rapport avec un plan d'action priorisé. NEXUS AGENCE peut aider à mettre en place les corrections (si c'est du web ou de l'infrastructure) ou vous recommander un fournisseur TI local de confiance pour le reste.

Le paysage réel

Une PME n'est pas trop petite pour être attaquée. Elle est souvent la cible la plus rentable.

Un attaquant ne choisit pas la plus grosse entreprise : il choisit la plus facile. Sans mots de passe uniques, sans sauvegarde testée et sans plan de réponse, une PME se remet plus lentement — et paie plus cher. Voici les six scénarios qu'on retrouve le plus souvent au Québec.

Rançongiciel par pièce jointe

Une facture, un CV, un avis de livraison : le fichier semble banal et chiffre les dossiers en quelques minutes. Le paiement demandé est rarement la vraie perte — l'arrêt d'activité l'est.

Fraude au président

Un courriel usurpe le nom d'un dirigeant et demande un virement. Le montant part avant que quiconque appelle pour vérifier. Une double validation par téléphone suffit presque toujours à l'arrêter.

Mots de passe réutilisés

Le même mot de passe sert au courriel, à la comptabilité et à la banque. Une fuite chez un fournisseur quelconque devient une clé pour tout le reste.

Sauvegardes jamais testées

Le fichier de sauvegarde existe — mais personne n'a jamais essayé de le restaurer. Le jour de l'incident, on découvre qu'il est incomplet, chiffré ou sur le même disque que l'original.

Fournisseur ou logiciel compromis

La faille n'est pas chez vous : elle arrive par une mise à jour, un module ou un sous-traitant. Les accès accordés « pour l'essai » restent ouverts des mois après.

Départ d'employé, accès oubliés

Le compte de courriel, l'accès au nuage et le mot de passe du routeur restent actifs après le départ. Ce n'est pas de la malveillance : c'est un oubli, et il coûte.

La méthode

Cinq étapes, du premier appel à la vérification des correctifs.

Un audit n'est pas un rapport qu'on remet et qu'on oublie. C'est une boucle courte : comprendre, tester, expliquer, corriger, revérifier.

Étape 130 min

Cadrage

Un appel de 30 minutes pour fixer le périmètre : nombre de postes, serveurs, logiciels métier, personnes ressources. On décide ensemble de ce qui est inclus et de ce qui ne l'est pas.

Étape 2J+0 à J+5

Collecte

Postes, comptes, sauvegardes, réseau, courriel, sites. La collecte se fait pendant les heures normales, sans fermer le commerce, avec les personnes qui utilisent réellement les outils.

Étape 3contrôlé

Vérifications

On teste ce qui doit être testé, avec autorisation écrite et sans interrompre l'activité : restauration d'une sauvegarde, robustesse des mots de passe, exposition des accès distants.

Étape 41 à 2 semaines

Rapport et restitution

Un résumé exécutif en français simple pour la direction, puis le détail technique pour la personne qui gère l'informatique. Chaque constat porte sa priorité, son coût estimé et son délai.

Étape 5suivi

Correction et revérification

Une liste de vérification partagée suit chaque correctif, de « à faire » à « vérifié ». Les points corrigés sont retestés — pas seulement cochés sur parole.

Et ensuiteen continu

Vigilance

Selon le forfait choisi, l'agence revient chaque trimestre pour un audit rapide, met le plan d'action à jour et signale ce qui a changé dans l'environnement.

Le périmètre

Ce que l'audit couvre, concrètement.

Huit zones sont passées en revue à chaque audit complet. Elles couvrent l'essentiel de ce qui fait tomber une PME — et chacune donne lieu à des constats vérifiables, pas à des impressions.

Identités et mots de passe

Comptes partagés, mots de passe faibles ou réutilisés, absence de double authentification sur le courriel et les accès sensibles. C'est la porte d'entrée la plus fréquente.

Sauvegardes et restauration

Fréquence, localisation, règle 3-2-1, chiffrement et surtout test de restauration réel. Une sauvegarde jamais restaurée n'est pas une sauvegarde.

Postes de travail

Mises à jour du système et des logiciels, antivirus actif, comptes administrateurs séparés des comptes du quotidien, postes personnels connectés au réseau.

Comptes et permissions

Qui a accès à quoi, et qui devrait l'avoir. Les accès des anciens employés, des stagiaires et des sous-traitants sont les plus souvent oubliés.

Réseau et Wi-Fi

Séparation du réseau invités et du réseau de travail, mot de passe du routeur, accès distants ouverts sans nécessité, équipements laissés avec les valeurs par défaut.

Courriel et hameçonnage

Filtrage, authentification du domaine (SPF, DKIM, DMARC), procédure de signalement pour l'équipe. La majorité des incidents commencent par un courriel.

Sites web et hébergement

Certificat, mises à jour du système de gestion, comptes d'administration, sauvegardes du site. Ce que l'agence héberge, elle le vérifie aussi.

Réponse à incident

Qui appelle qui, dans quel ordre, avec quels numéros hors ligne. Un plan écrit d'une page vaut mieux qu'une bonne intention au moment de la panique.

Ce que la protection couvre

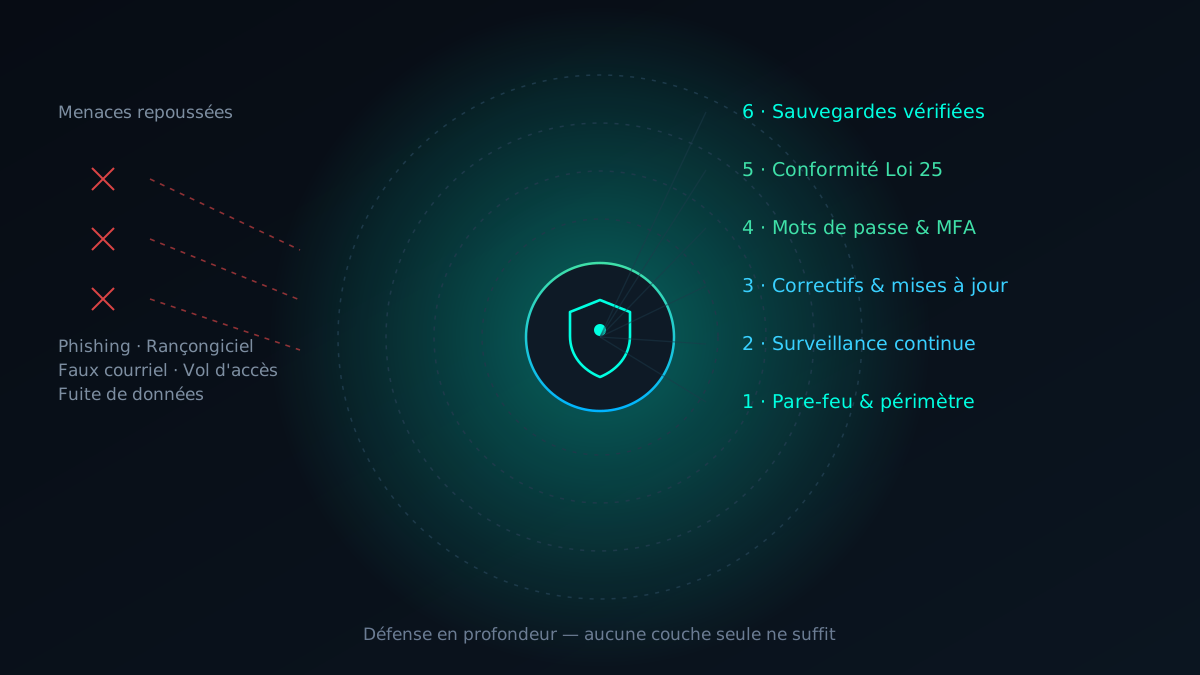
Six couches, une seule promesse : que rien ne passe sans être vu.

Un antivirus seul regarde un fichier au moment où il s'ouvre. Une défense en profondeur regarde le périmètre, les accès, les correctifs, les sauvegardes et les traces — en continu. Voici, concrètement, ce que chaque couche empêche.

Schéma de défense en profondeur : six couches de protection (pare-feu, surveillance, correctifs, mots de passe et MFA, conformité Loi 25, sauvegardes vérifiées) autour des données de la PME
Défense en profondeur : aucune couche seule ne suffit, et c'est voulu.

1 · Pare-feu & périmètre

Seules les portes utiles restent ouvertes, et elles sont connues. Ce qui n'a pas à être joignable depuis Internet ne l'est plus — c'est la première couche, et la moins chère à mettre en place.

2 · Surveillance continue

Les connexions, les comptes et les services sont observés en continu. Une tentative répétée, un compte qui se réveille à 3 h du matin, un service qui apparaît : on le voit, on le date, on le garde.

3 · Correctifs & mises à jour

La majorité des intrusions réussies passent par une faille déjà corrigée ailleurs. Un calendrier de correctifs, appliqué et vérifié, ferme la porte la plus empruntée.

4 · Mots de passe & MFA

Un mot de passe réutilisé est une clé qui ouvre plusieurs portes. On exige la longueur, on bannit la réutilisation, et on double chaque accès sensible d'une seconde vérification.

5 · Conformité Loi 25

Cartographier les renseignements, décider de leur durée de conservation, écrire qui y a accès. La loi demande des décisions écrites : on les rend applicables, pas seulement signées.

6 · Sauvegardes vérifiées

Une sauvegarde jamais testée n'est pas une sauvegarde. On vérifie que la copie se restaure vraiment, et que le rançongiciel ne peut pas la chiffrer avec le reste.

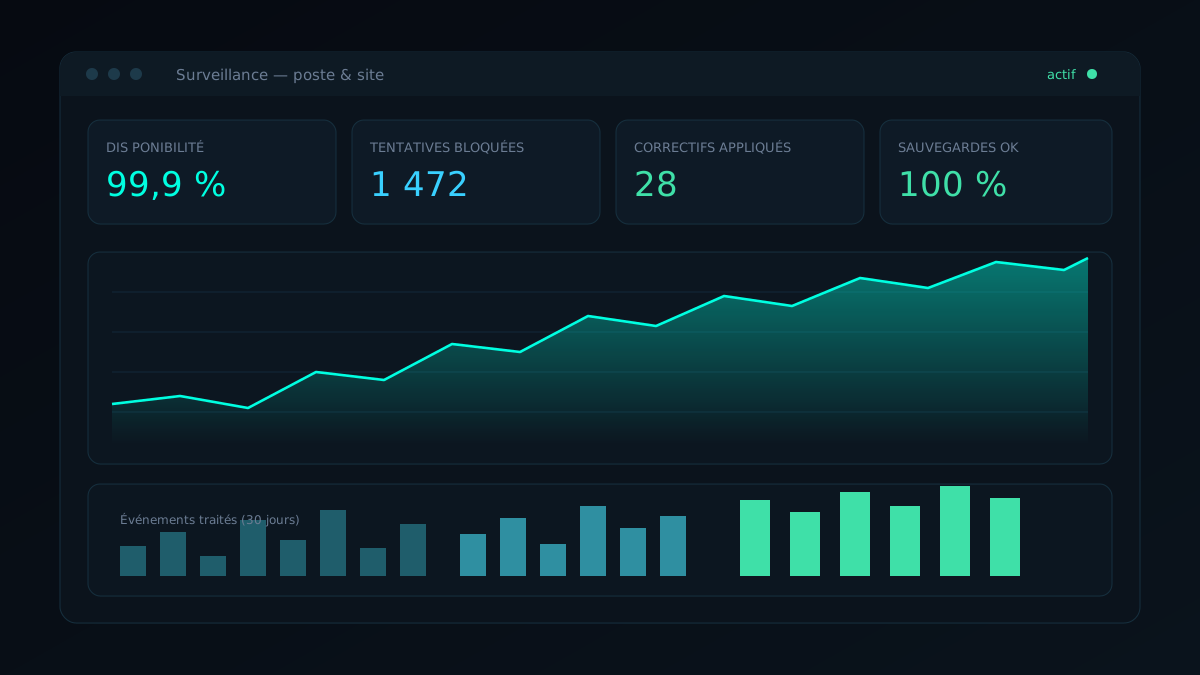
Tableau de surveillance : disponibilité, tentatives bloquées, correctifs appliqués, sauvegardes vérifiées et événements traités sur trente jours
Le rapport de surveillance : ce qui a été tenté, ce qui a été bloqué, ce qui a été corrigé.
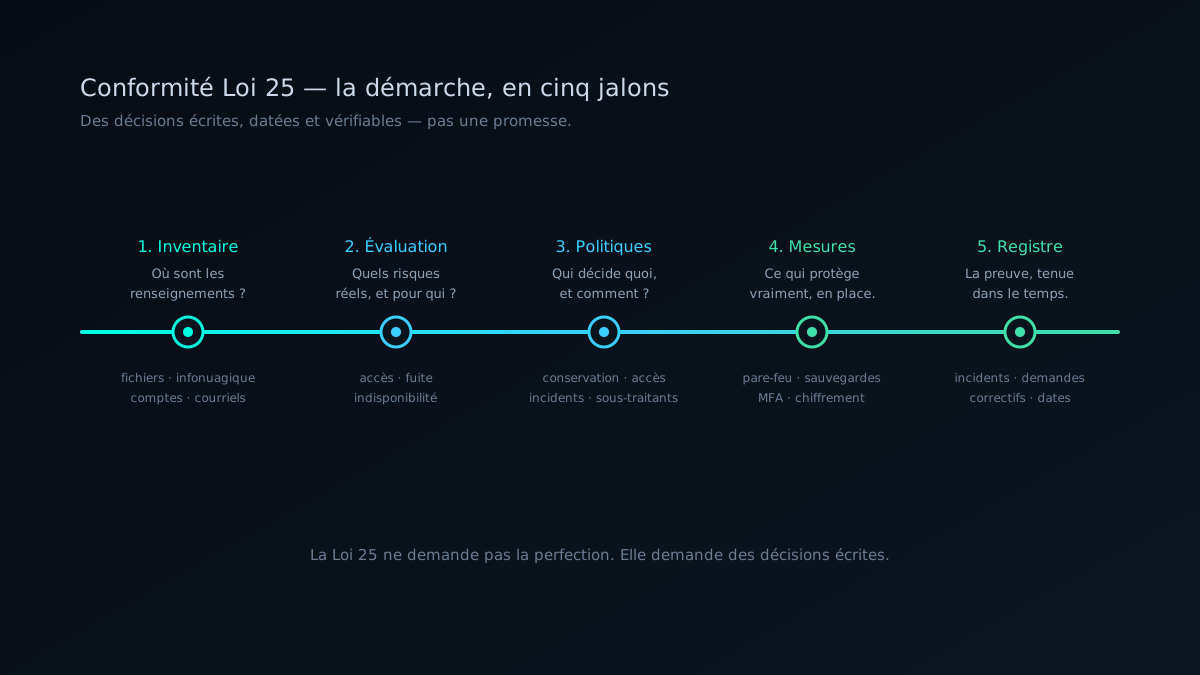
Démarche de conformité Loi 25 en cinq jalons : inventaire des renseignements, évaluation des risques, politiques écrites, mesures techniques, registre tenu dans le temps
Cinq jalons, dans cet ordre. Sauter une étape se paie plus tard.

Dans les coulisses

Le poste de travail derrière chaque audit.

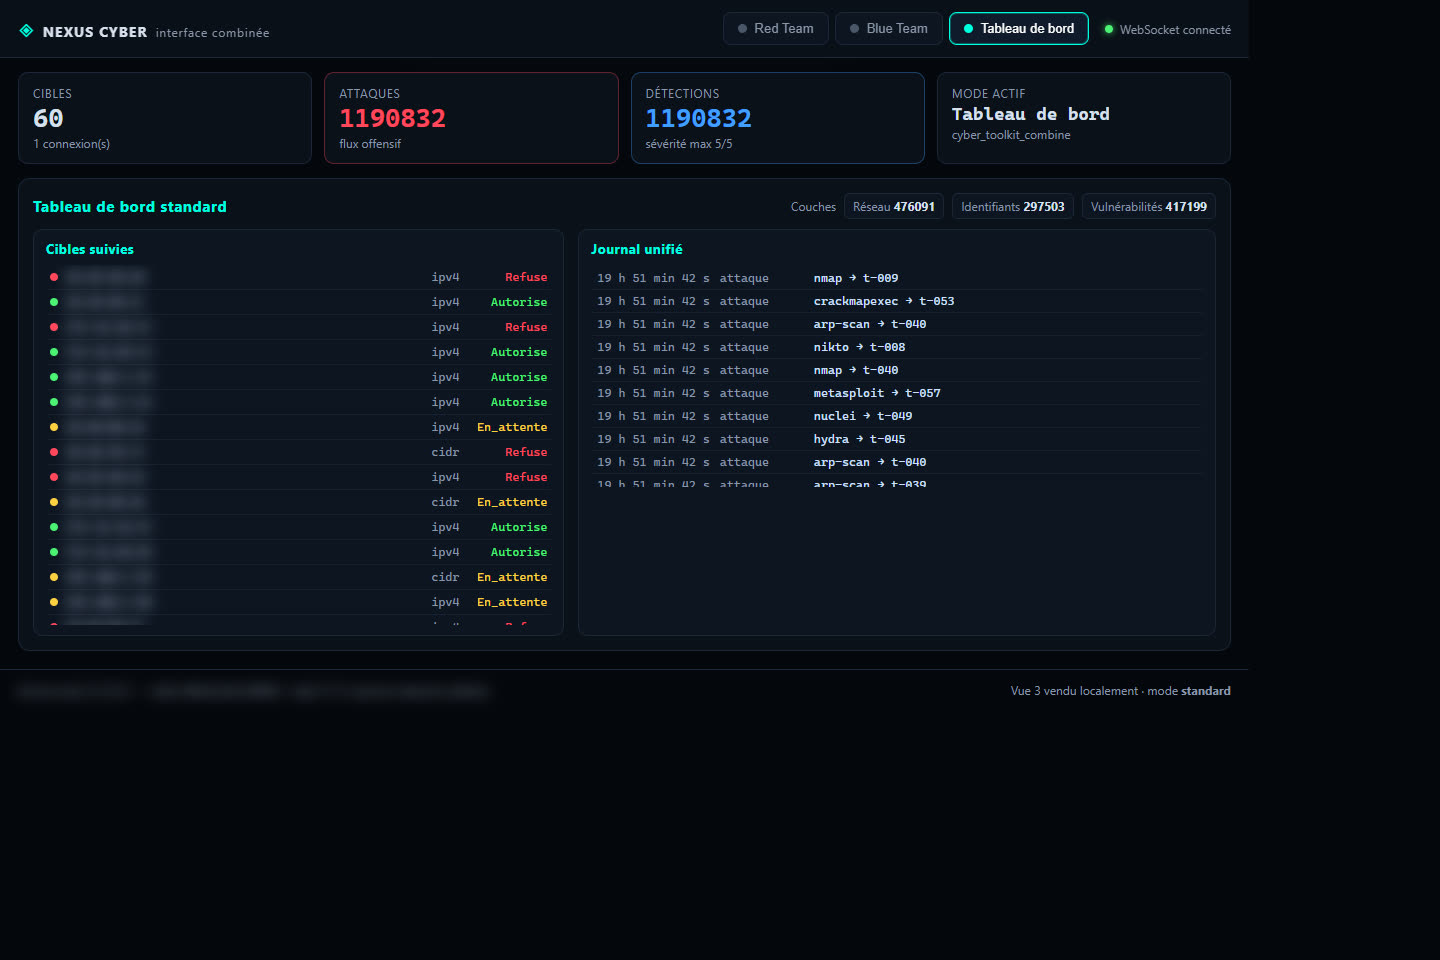
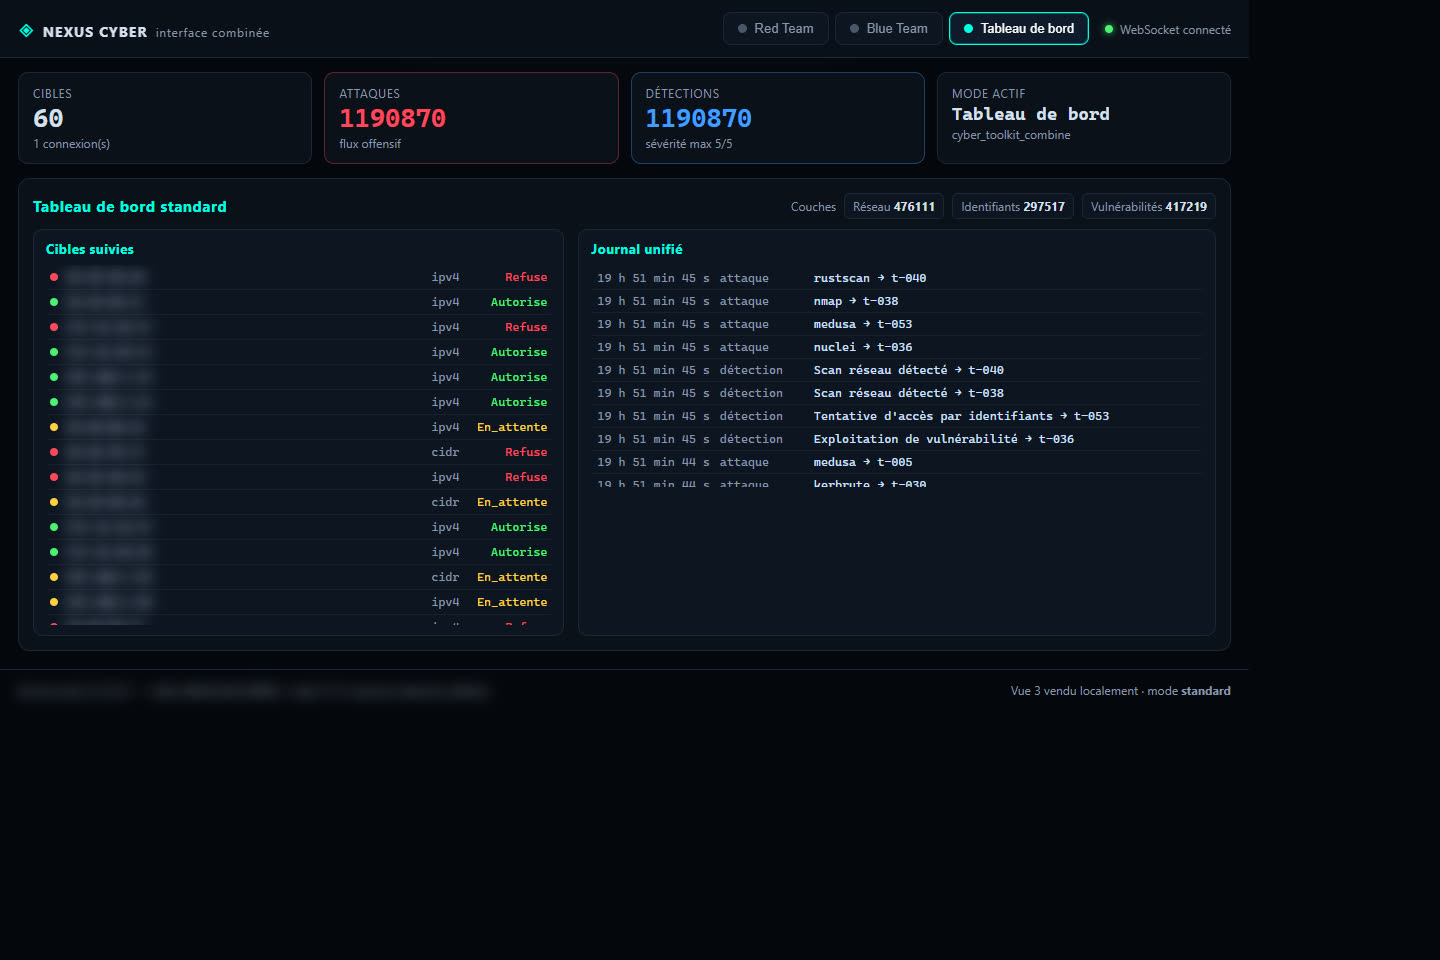
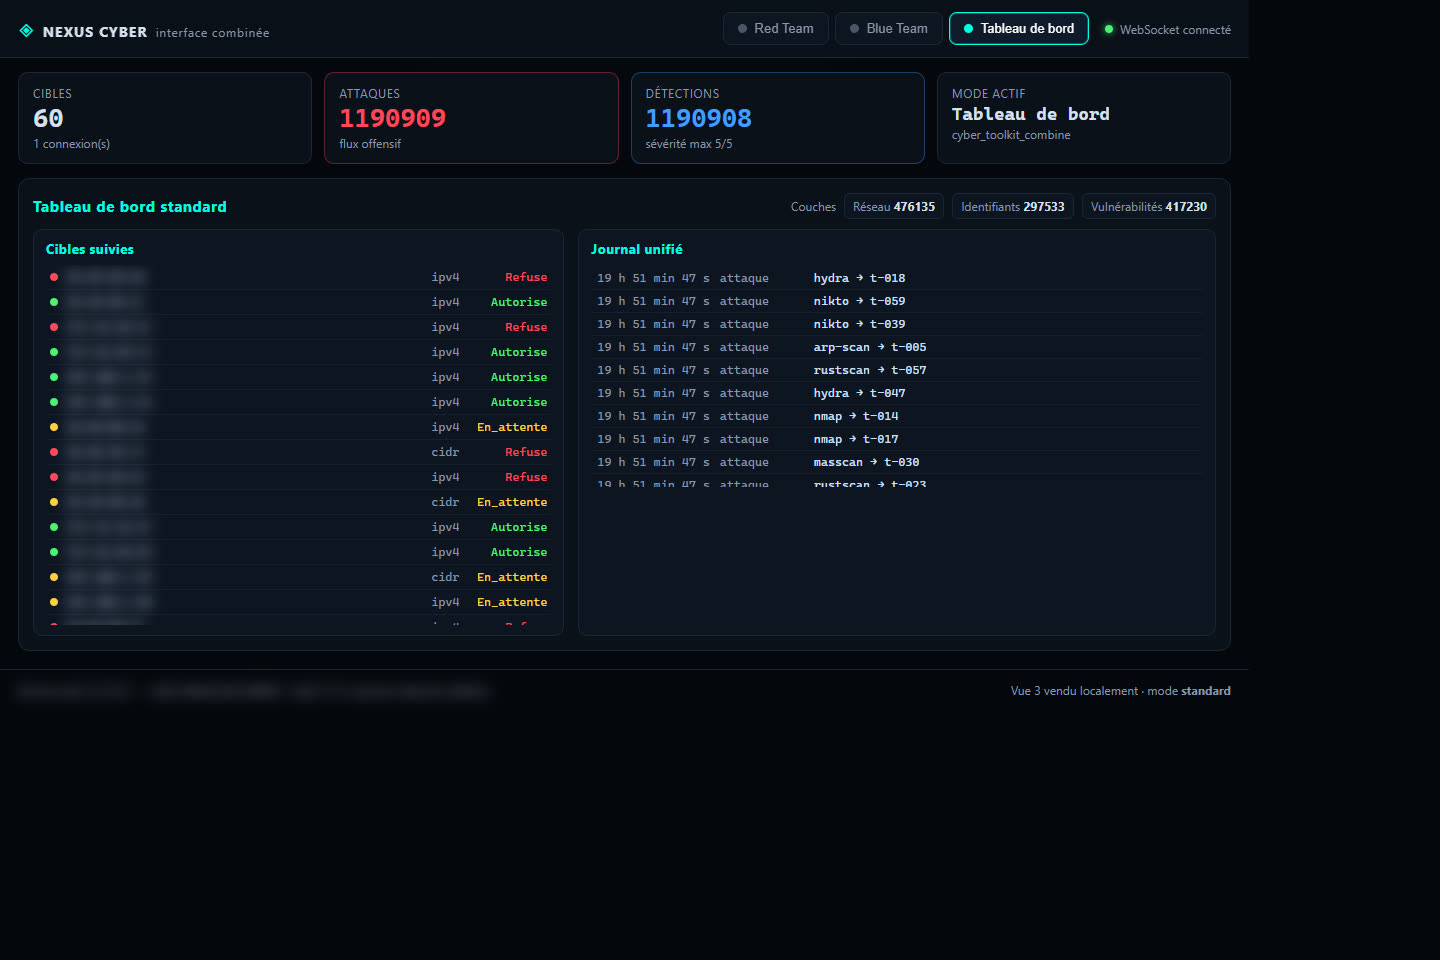
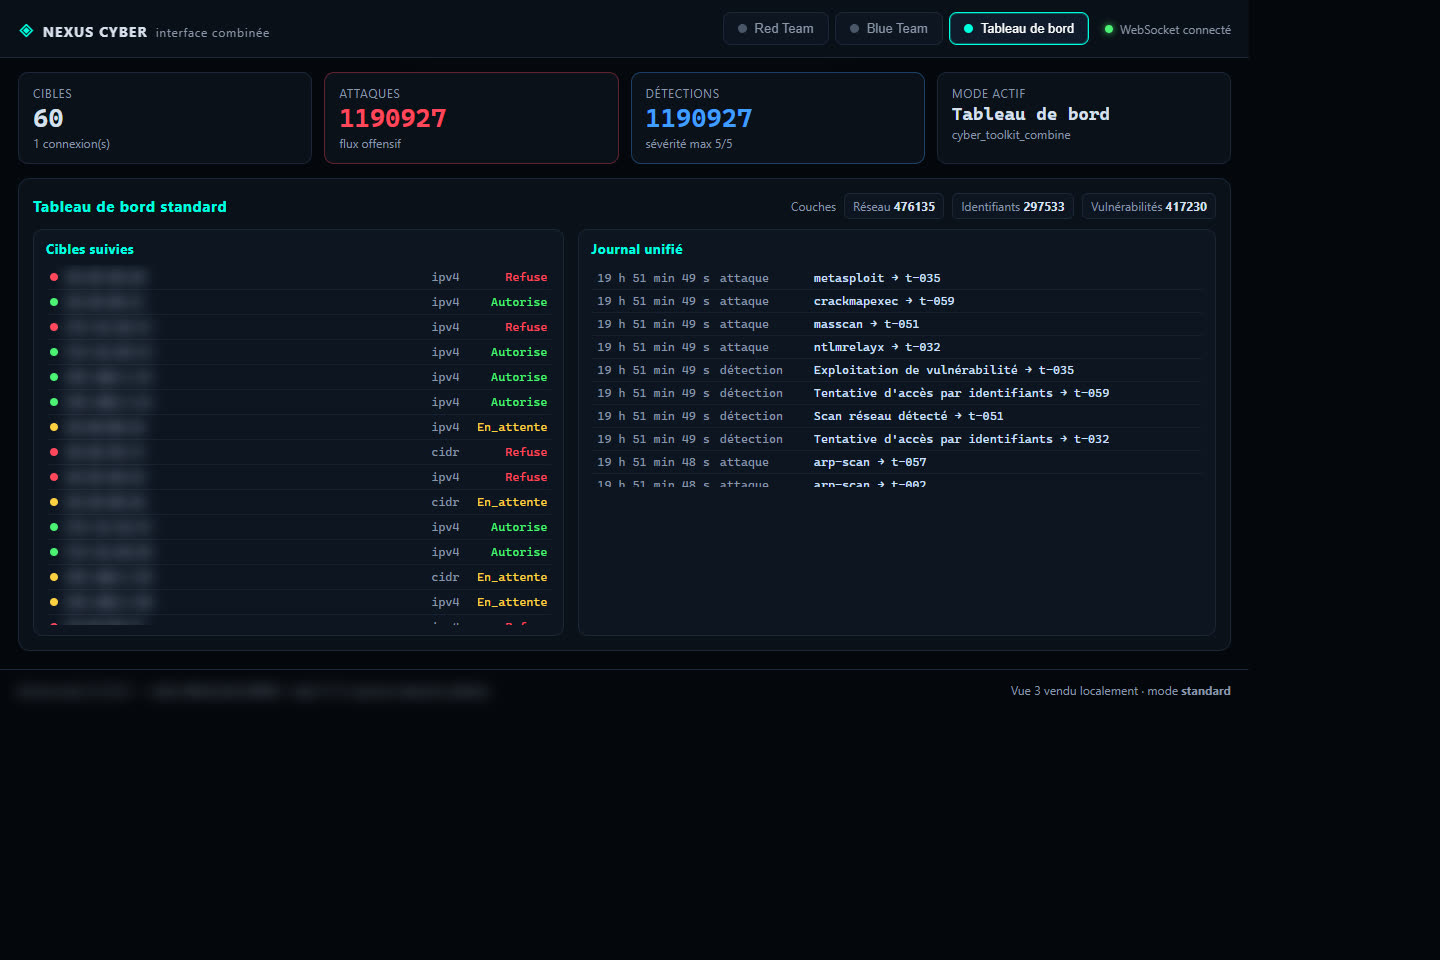
Voici, sans mise en scène, les écrans qui servent réellement pendant une mission : le catalogue d'outils, le poste de surveillance, la corrélation des tentatives et le tableau de bord unifié. Les adresses, les noms de machines et les identifiants de test sont floutés — c'est une exigence de la maison, pas un effet.

Console des outils d'audit : catalogue des outils classés par famille (reconnaissance, web, mots de passe, Active Directory, exploitation, forensique, réseau, sans-fil)
Le catalogue : chaque outil classé par famille, exécuté à la demande.
Poste de surveillance défensive : contrôles du poste, écarts classés par gravité et plan de correctifs (adresses floutées)
Le poste de surveillance : ce qui est conforme, ce qui ne l'est pas, et le correctif associé.
Corrélation des tentatives : chaînes d'attaque reconstruites par cible, famille et gravité (identifiants floutés)
La corrélation : plusieurs événements isolés deviennent une seule tentative, lisible.
Tableau de bord unifié red team et blue team : cibles suivies, tentatives, détections et journal unifié (adresses floutées)
Le tableau unifié : ce qui est tenté, ce qui est vu, dans le même journal.

Chaque capture provient d'un poste de travail local ; les adresses et identifiants réels ne quittent jamais le poste. Le client voit le résultat, jamais l'infrastructure de ses voisins.

Conformité · Loi 25 (Québec)

La Loi 25 ne demande pas la perfection. Elle demande des décisions écrites.

La Loi modernisant des dispositions législatives en matière de protection des renseignements personnels impose aux entreprises québécoises des obligations concrètes. La plupart sont simples — à condition d'être faites avant l'incident, pas après.

Responsable désigné

Une personne doit être nommée responsable de la protection des renseignements personnels, et ses coordonnées publiées. Souvent, c'est le dirigeant lui-même — ce qui est parfaitement acceptable.

Registre des incidents

Tout incident présentant un risque de préjudice sérieux doit être consigné, et les personnes concernées informées. Le registre se tient au calme, pas dans l'urgence.

Politiques et consentement

Pourquoi chaque information est recueillie, combien de temps elle est conservée, à qui elle est transmise. Une politique claire évite les promesses vagues.

Droits des personnes

Accès, rectification, retrait du consentement : ces demandes doivent pouvoir être traitées dans les délais prévus. Un processus écrit vaut mieux qu'une mémoire.

NEXUS AGENCE n'est pas un cabinet juridique et ne remplace pas un avis légal. Ce que l'audit apporte : la cartographie des données réellement conservées, les accès qui les exposent, et les correctifs techniques qui rendent ces décisions applicables.

Les limites

Ce qu'un audit NEXUS AGENCE ne fait pas.

Un audit honnête dit aussi ce qu'il laisse de côté. Voici les quatre limites, énoncées d'avance — pour éviter les malentendus et les surprises de facturation.

Pas de test d'intrusion non autorisé

Les vérifications se font avec autorisation écrite, sur votre infrastructure. Un test intrusif sur un service tiers (hébergeur, logiciel métier) exige un mandat séparé et l'accord du fournisseur.

Pas de revue de code propriétaire sans accès

Un logiciel métier fermé ne peut pas être audité de l'intérieur sans l'accès du fournisseur. Dans ce cas, l'audit vérifie la configuration, les comptes et les mises à jour — pas le code.

Pas de surveillance temps réel sans contrat 24/7

Un audit est un état des lieux daté. La détection continue, les alertes et les rapports de disponibilité relèvent du service Surveillance 24/7, distinct et optionnel.

Pas de conseil juridique

L'accompagnement porte sur les aspects techniques et organisationnels. Pour une interprétation de la Loi 25 ou une rédaction de contrat, l'agence oriente vers un juriste — et fournit les éléments techniques nécessaires.

Glossaire

Les mots qu'on emploie, expliqués simplement.

Un rapport n'a de valeur que s'il est compris. Voici les termes qui reviennent le plus souvent, avec leur traduction en français courant.

Rançongiciel (ransomware)

Programme qui chiffre les fichiers et réclame une rançon pour les déchiffrer. La défense réelle n'est pas le paiement : c'est une sauvegarde restaurée avec succès.

Double authentification (MFA)

Un mot de passe plus un second facteur (application, clé, code). Même si le mot de passe fuit, l'accès reste fermé. C'est le gain de sécurité le plus rentable.

Hameçonnage (phishing)

Message qui imite un expéditeur de confiance pour obtenir un clic, un mot de passe ou un virement. La formation de l'équipe est la meilleure défense.

RPO / RTO

RPO : combien de données vous acceptez de perdre (par exemple 24 h). RTO : combien de temps vous acceptez que l'activité reste arrêtée. Deux chiffres à décider d'avance.

Principe du moindre privilège

Chaque personne ne dispose que des accès nécessaires à son travail, rien de plus. Un compte de vendeur n'a pas besoin d'être administrateur du réseau.

Règle 3-2-1

Trois copies des données, sur deux supports différents, dont une hors site. La version moderne ajoute une copie immuable, qui ne peut pas être chiffrée par un rançongiciel.

Prochaines étapes

Vous êtes prêt à vérifier vos défenses ?

Contactez NEXUS AGENCE pour une discussion gratuite de 20 minutes. On comprendra votre situation et on proposera l'audit qui vous convient, sans pression.

EN